

Solicitarea datelor personale în schimbul unor beneficii comerciale, precum reducerile la produse, reprezintă un punct critic de vulnerabilitate pentru utilizatorii online. Raluca Petrule, Sr Director Legal, AI & Digital Compliance la Foundever Romania, avertizează că furnizarea unor informații sensibile, precum CNP-ul sau copiile actelor de identitate, poate expune consumatorii unor riscuri majore de securitate. Această practică ridică semne de întrebare privind necesitatea reală a colectării acestor date de către companii.
Un exemplu de solicitare excesivă este cel al unui retailer din domeniul modei care cere CNP-ul pentru crearea unui cont în aplicație, oferind reduceri drept recompensă. Raluca Petrule subliniază că CNP-ul este o informație care necesită măsuri speciale de protecție și prelucrarea sa este supusă unor condiții stricte. Deoarece numeroase alte platforme similare nu solicită acest identificator, cererea este considerată nejustificată în contextul beneficiilor oferite.
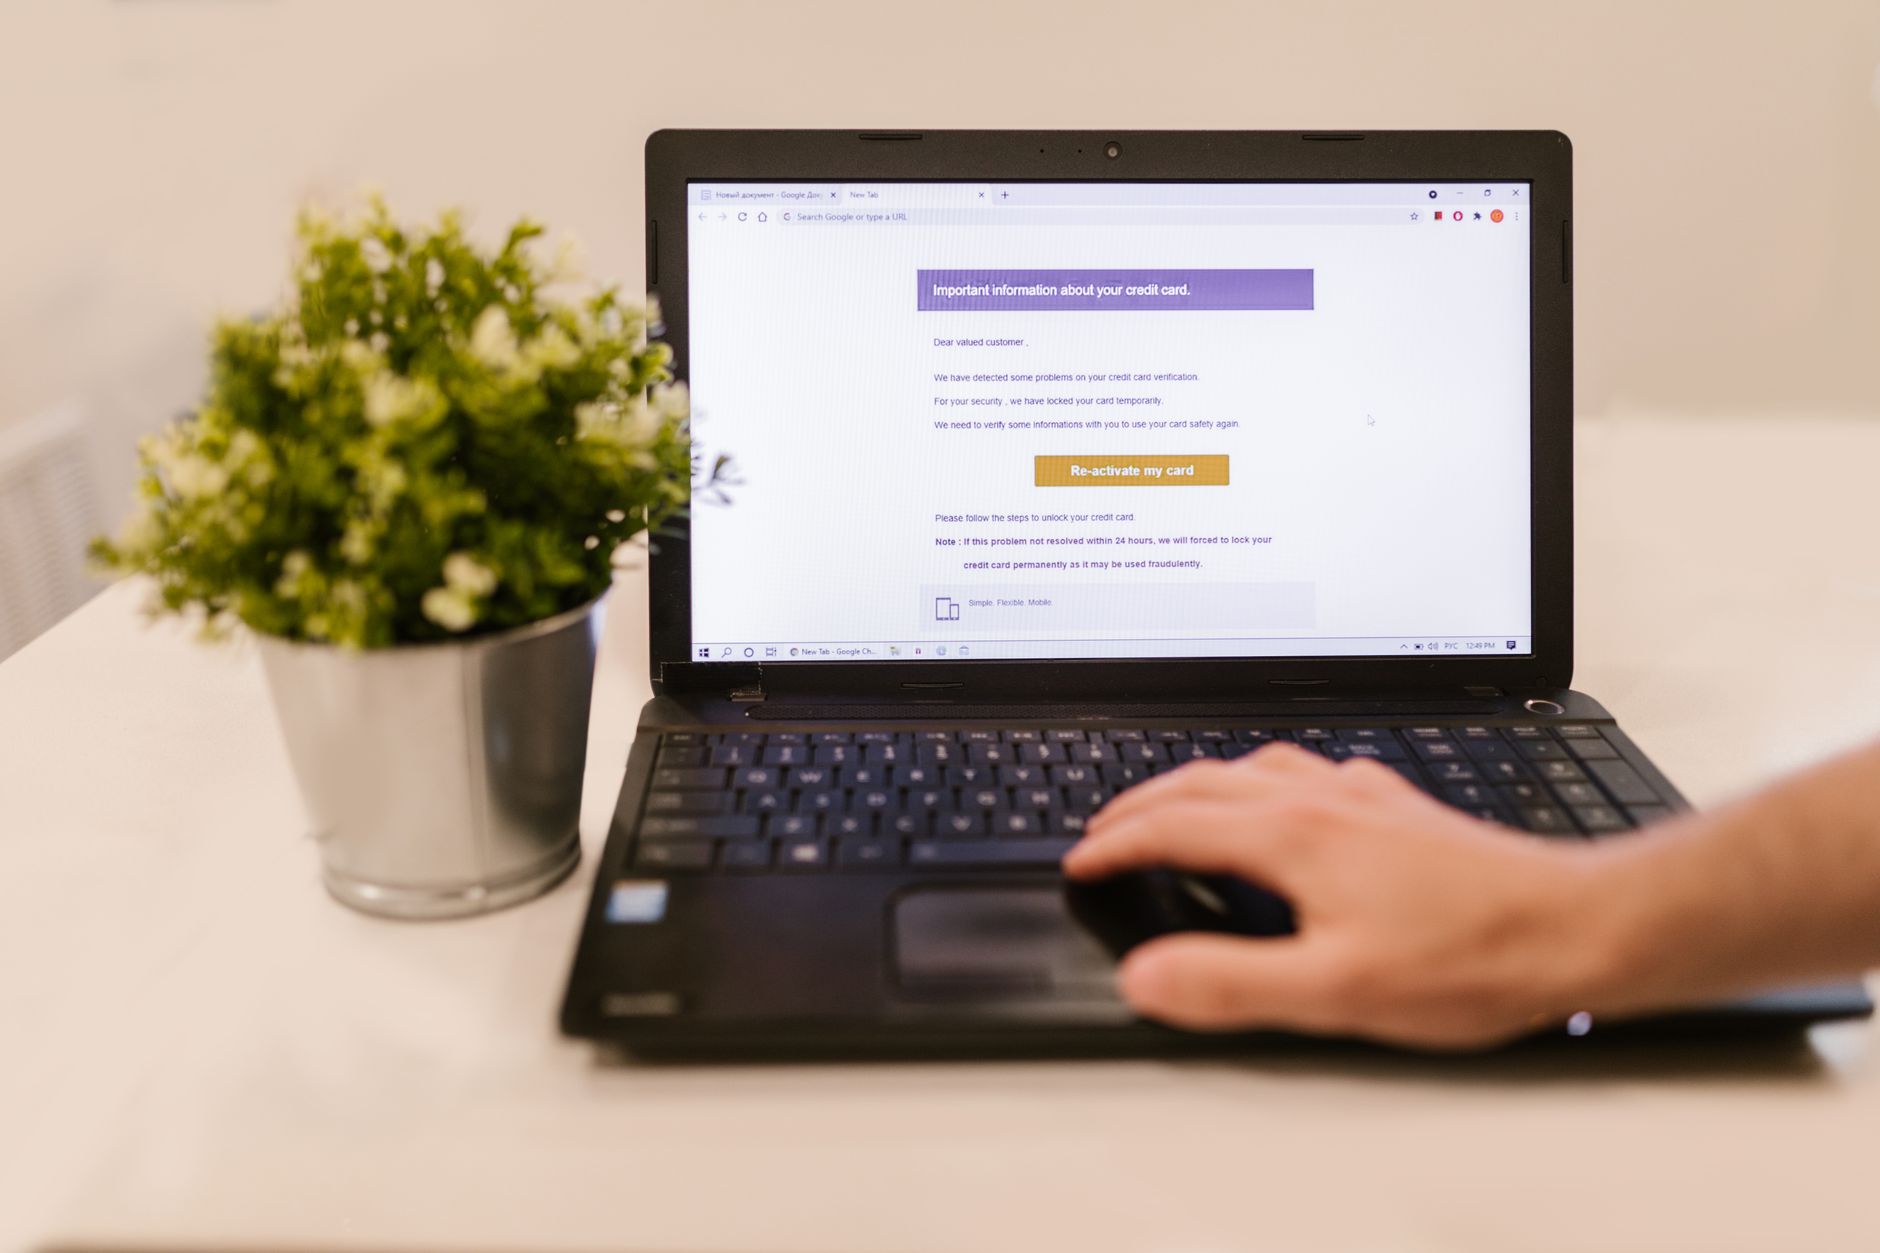
Riscurile asociate cu transmiterea datelor bancare sau a documentelor de identitate includ fraudele online, furtul de bani din conturi și uzurparea identității. Datele colectate pot fi folosite pentru practici de marketing abuzive, partajarea cu alte companii din același grup sau chiar vânzarea lor pe dark web. De asemenea, există pericolul ca informațiile să fie transferate în alte țări fără respectarea cerințelor legale sau fără măsuri adecvate de protecție.
Utilizatorii pot identifica site-urile mai sigure verificând dacă acestea folosesc conexiuni securizate HTTPS și dacă permit gestionarea cookie-urilor. Companiile serioase oferă politici de protecție a datelor clare, ușor de înțeles, care includ datele de contact ale persoanelor responsabile cu protecția datelor. Este important ca cookie-urile opționale să fie dezactivate implicit, fiind activate doar prin acordul explicit al utilizatorului, pentru a evita colectarea necontrolată de informații tehnice.
În cazul unei breșe de securitate, companiile trebuie să comunice clar ce date au fost afectate și ce măsuri au fost luate pentru remediere. Dacă informarea nu este directă, consumatorii pot cere clarificări despre tipul de atac și momentul acestuia. În funcție de gravitatea situației, utilizatorii pot fi nevoiți să schimbe cardurile bancare, să înlocuiască actele de identitate sau să depună plângeri la instituțiile competente pentru a solicita eventuale despăgubiri.
Protecția datelor este o responsabilitate împărțită între companii și utilizatori, conform reglementărilor GDPR aplicabile în Uniunea Europeană. Companiile trebuie să asigure securitatea tehnică și organizatorică a stocării, în timp ce utilizatorii trebuie să manifeste un nivel minim de conștientizare. Deși nu este realist să citească toți termeni și condiții, o atenție sporită la scopul colectării datelor poate preveni expunerea la riscuri de marketing intruziv sau furt de date.