

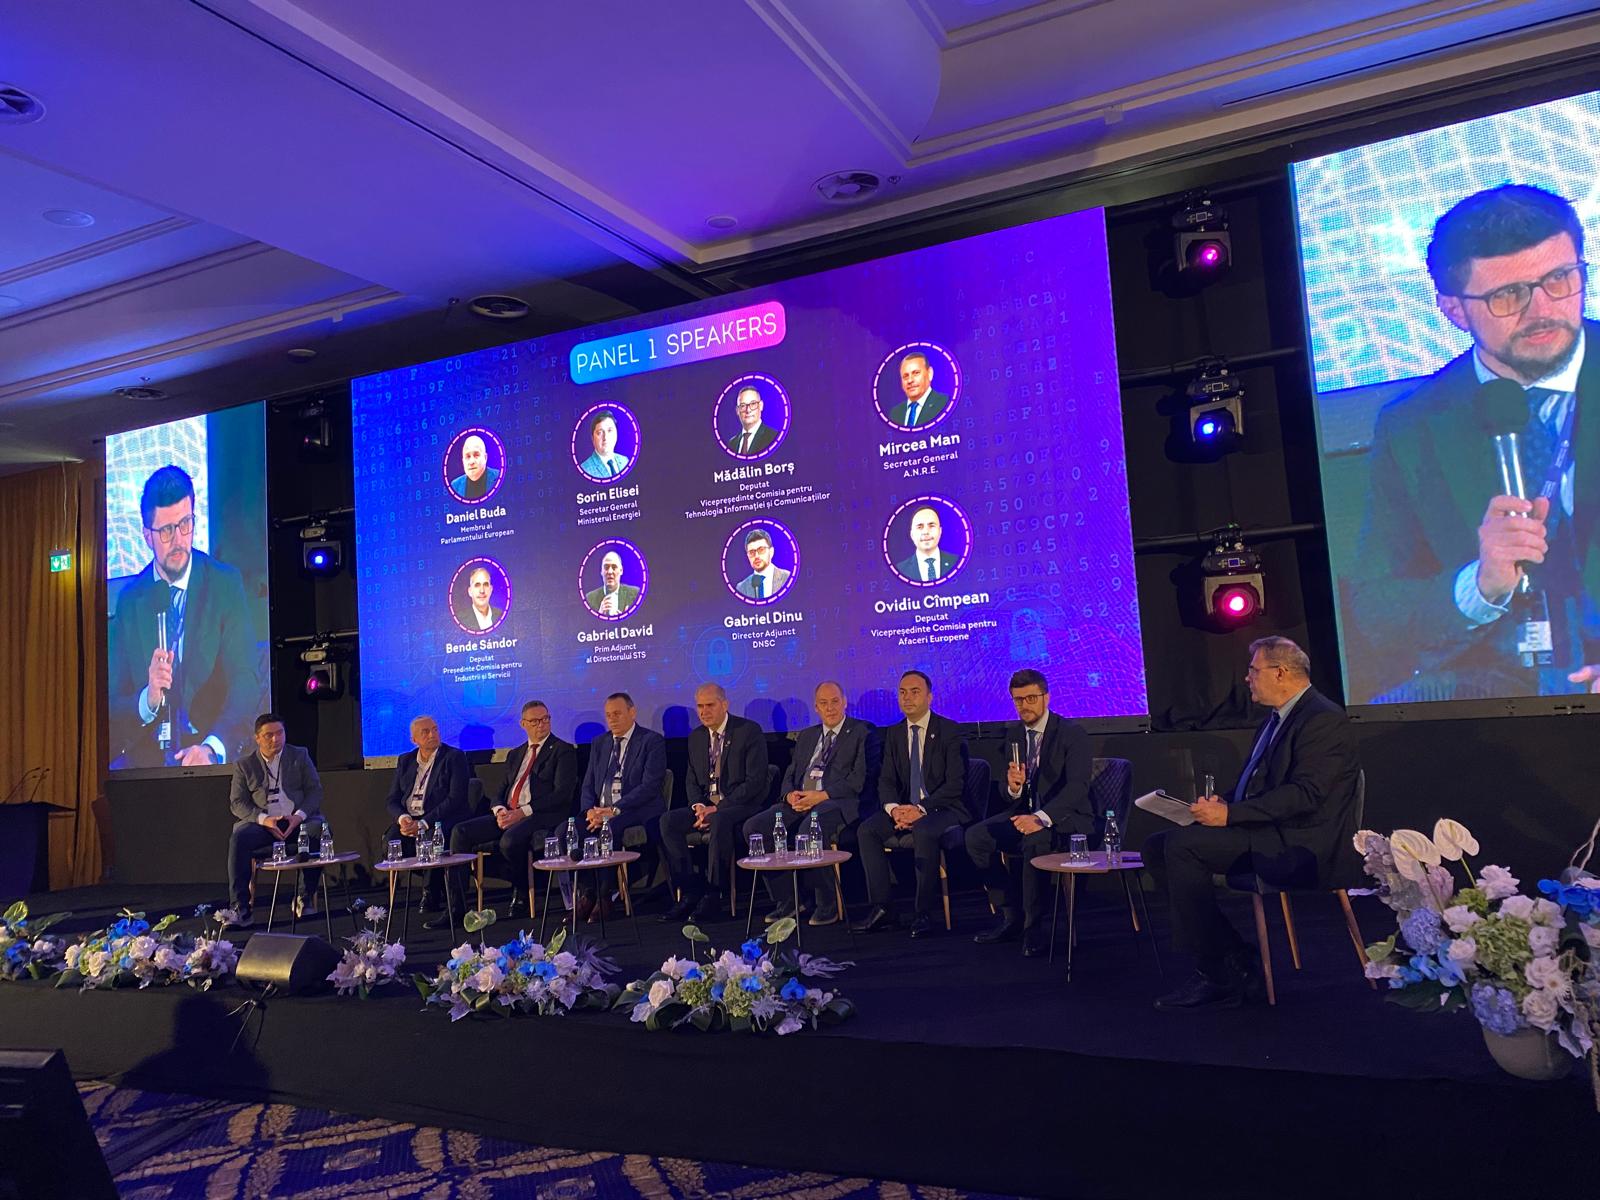
Frecvența incidentelor cibernetice semnificative în România a cunoscut o creștere alarmantă în ultimele luni, trecând de la un ritm de aproximativ un incident pe lună în prima jumătate a anului, la unul pe săptămână sau chiar la intervale de câteva zile. Această evoluție a fost prezentată de Gabriel Dinu, reprezentant al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul Forumului de Securitate Cibernetică în Energie de la Cluj-Napoca. Intensificarea atacurilor indică o schimbare majoră în peisajul amenințărilor digitale din țară.
Gabriel Dinu a subliniat că vulnerabilitățile sistemice și atacurile de tip ransomware reprezintă amenințări tot mai importante pentru organizațiile din România. Un exemplu recent menționat a fost vulnerabilitatea PHP, care a impactat un număr foarte mare de entități, generând efecte și reverberații semnificative. Totodată, ransomware-ul este descris ca fiind un fenomen cu un trend ascendent, care produce efecte din ce în ce mai grave asupra securității datelor și a continuității activității companiilor.
O preocupare majoră pentru DNSC, la nivel național și european, este utilizarea inteligenței artificiale în contextul securității. Gabriel Dinu a explicat faptul că atacatorii utilizează tehnologia AI pentru a-și amplifica capacitățile de atac, ceea ce impune o nouă provocare pentru autorități. În același timp, organizațiile au nevoie de instrumente pentru a învăța utilizarea acestor tehnologii în condiții de siguranță, încercând să înțeleagă cum să le folosească eficient pentru protecție, fără a deveni vulnerabile.
Autoritatea a trecut de la faza de reglementare pură la o etapă executivă, aplicând deja primele amenzi organizațiilor care nu respectă obligațiile legale în domeniul securității cibernetice. Gabriel Dinu a precizat că implementarea actului normativ este acum o realitate, după ce entitățile au început procesele de înregistrare la DNSC și de autoevaluare a nivelului de securitate. Instituția a publicat normele necesare pentru ca organizațiile să poată implementa măsurile de gestionare a riscurilor prevăzute de lege.
DNSC va continua să ofere sprijin pentru conformitate, dar va impune cu fermitate obligațiile legale atunci când este necesar. Gabriel Dinu a transmis un semnal clar pieței, afirmând că aplicarea legii nu este opțională, ci obligatorie pentru toate entitățile vizate. Deși autoritatea menține o abordare deschisă și cooperantă, ea va acționa pentru ca măsurile de protecție să fie implementate proporțional, transformând provocările cibernetice din domeniul teoretic în acțiuni concrete de securitate.
Securitatea cibernetică reprezintă un pilon critic pentru stabilitatea economică și infrastructura digitală a unei țări. În contextul actual, protecția împotriva atacurilor digitale este strâns legată de capacitatea organizațiilor de a gestiona riscurile tehnologice. Într-un mediu în care vulnerabilitățile pot fi exploatate rapid, respectarea normelor de securitate devine o necesitate pentru menținerea funcționării corecte a sistemelor informatice și a protejării datelor sensibile.