

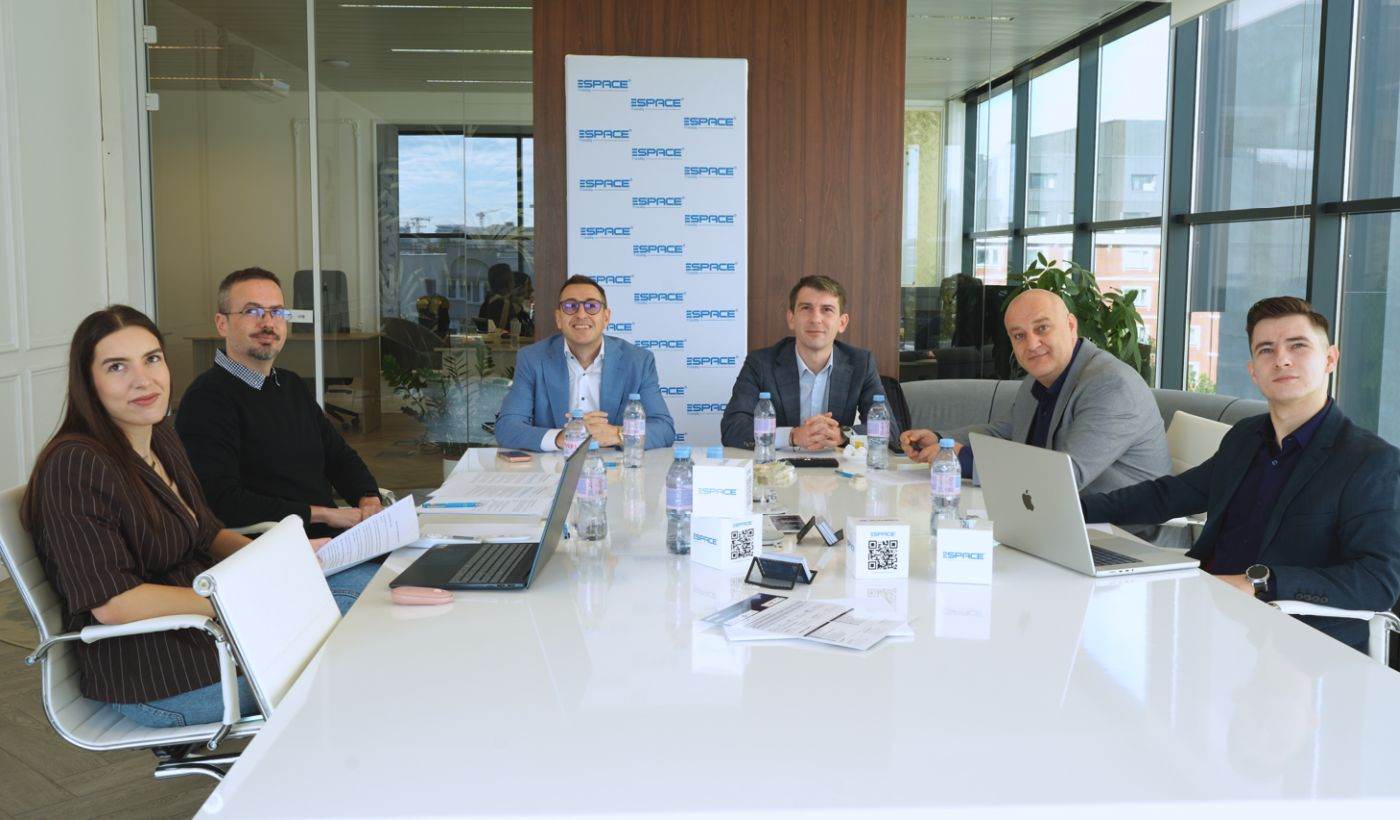
Implementarea Directivei NIS2 în România marchează o schimbare fundamentală în modul în care companiile gestionează riscurile digitale, mutând responsabilitatea de la departamentele tehnice direct la nivelul conducerii. Conform analizei realizate de Espace IT, conformarea cu noile reguli nu mai poate fi considerată exclusiv o sarcină a departamentului IT, ci devine o prioritate de management. Conducerea trebuie să înțeleagă riscurile, să aprobe măsurile de gestionare, să aloce resursele necesare și să supravegheze aplicarea acestora în cadrul organizației.
Cadrul european NIS2 extinde domeniul de aplicare la 18 sectoare de activitate, o creștere semnificativă față de cele șapte sectoare vizate anterior. Reglementările vizează în principal entitățile esențiale și importante, însă pot include și microîntreprinderi care joacă un rol critic pentru populație sau pentru alte organizații. De asemenea, furnizorii pot fi solicitați să demonstreze că dețin măsuri de securitate adecvate, chiar dacă aceștia nu intră direct sub incidența directivei, pentru a proteja întregul lanț de aprovizionare.
Amenințările cibernetice sunt în creștere, iar conform raportului ENISA, în 2025 au fost identificate peste 48.000 de vulnerabilități noi, un număr cu 22% mai mare decât în anul precedent. Ransomware-ul rămâne principala amenințare cu impact pe termen scurt, în timp ce vulnerabilitățile furnizorilor pot afecta organizații care și-au protejat propriile sisteme. În acest context, legislația prevede sancțiuni severe pentru entitățile esențiale, care pot atinge 10 milioane de euro sau 2% din cifra de afaceri anuală la nivel mondial.
Victor Negrescu, vicepreședinte al Parlamentului European, a subliniat că, deși România a transpus NIS2, maturitatea în securitatea cibernetică rămâne o provocare. Datele europene indică faptul că, în 2024, doar 53% dintre companiile românești analizate foloseau cel puțin trei măsuri de securitate ICT, comparativ cu 93% în Finlanda. Alin Meteșan, fondator Espace IT, a menționat că, deși serviciile tehnice pot fi externalizate, factorii de decizie și responsabilitatea rămân în cadrul companiei, fiind esențial ca managementul să gestioneze consecințele.
Pentru o conformare corectă, companiile trebuie să își mapeze activitățile și să identifice sectoarele în care se încadrează, inclusiv la nivel de grup. Gabriel Niculescu, coordonatorul Serviciului de Evidență și Sprijin din cadrul DNSC, a recomandat o analiză riguroasă a dimensiunii întreprinderii pentru a stabili obligațiile specifice. În România, Directoratul Național de Securitate Cibernetică este autoritatea responsabilă pentru supravegherea, verificarea și controlul respectării acestui cadru legislativ european de securitate cibernetică.
Securitatea cibernetică reprezintă un pilon critic al rezilienței economice moderne, având în vedere că vulnerabilitățile digitale pot compromite întregul flux operațional al unei companii. Pe măsură ce procesele de digitalizare avansează, nevoia de audituri de securitate și de monitorizarea incidentelor devine imperativă pentru a preveni pierderile financiare și de reputație cauzate de atacuri cibernetice.