

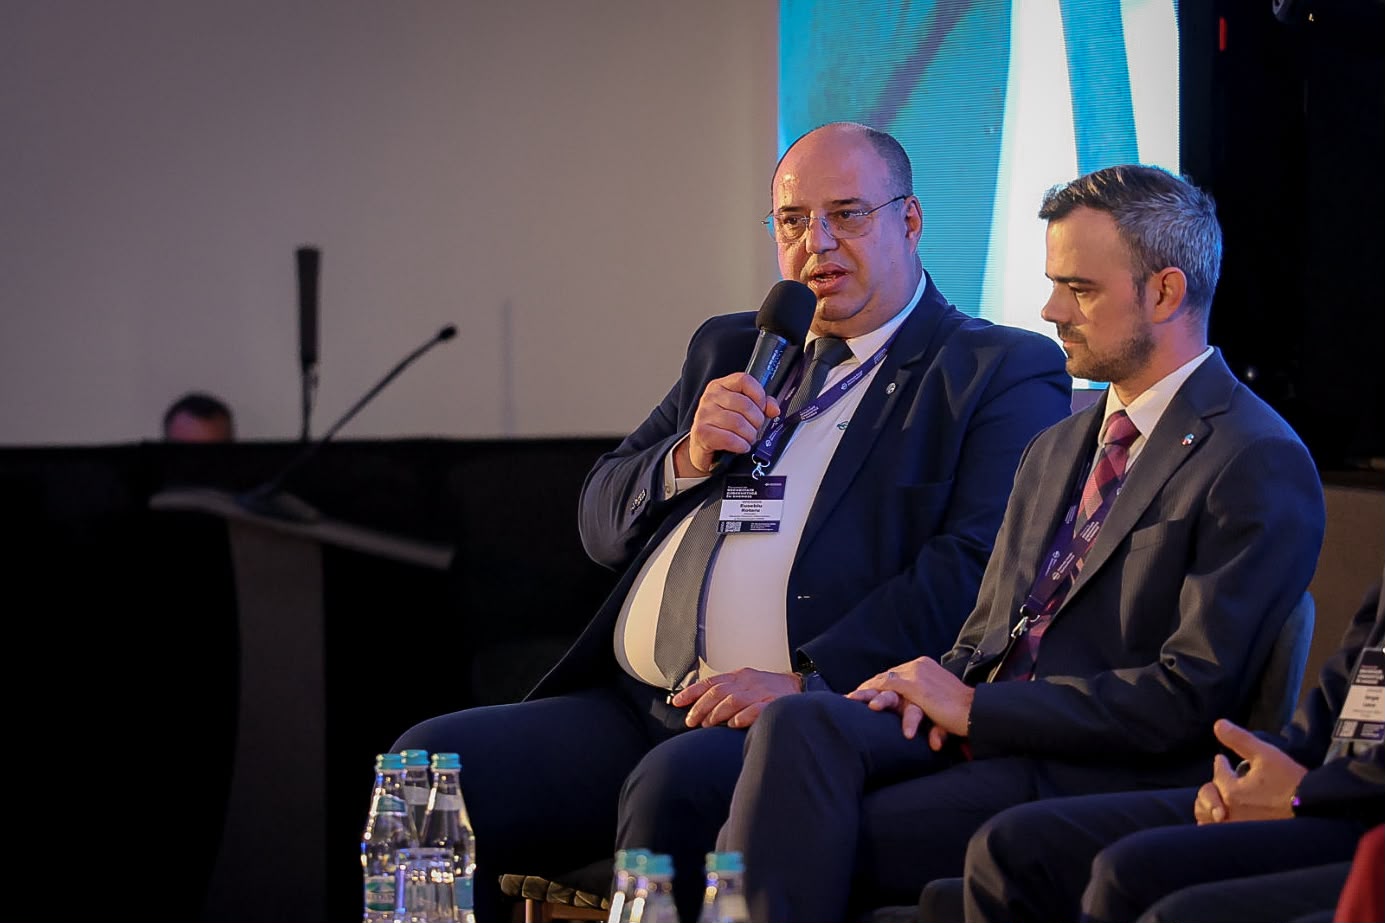
Inteligența artificială poate fi utilizată pentru identificarea rapidă a anomaliilor și a potențialelor atacuri cibernetice asupra infrastructurii energetice, însă deciziile de intervenție trebuie să rămână în responsabilitatea oamenilor. Această perspectivă a fost oferită de Eusebiu Rotaru, directorul Direcției Sisteme Informatice și Automatizări din cadrul Distribuție Energie Electrică România (DEER), în cadrul Forumului de Securitate Cibernetică în Energie organizat la Cluj-Napoca.
Eusebiu Rotaru a explicat faptul că experiența unui atac cibernetic suferit anterior de companie a servit drept o lecție importantă pentru organizație. Această experiență a demonstrat necesitatea monitorizării permanente a sistemelor informatice și a identificării imediate a incidentelor. În acest context, colaborarea strânsă dintre echipele tehnice, specialiștii IT, responsabilii de securitate și conducerea este esențială pentru gestionarea corectă a oricărei amenințări care poate apărea în rețea.
În cazul unei întreruperi a alimentării cu energie electrică, DEER nu verifică doar eventualele defecțiuni tehnice ale rețelei, ci mobilizează și specialiști IT și de securitate cibernetică. Scopul este de a stabili dacă incidentul are o cauză informatică, prin monitorizarea continuă a comportamentelor neobișnuite. Orice anomalie trebuie analizată instantaneu, deoarece o reacție rapidă poate limita consecințele unui atac, în timp ce întârzierile în raportare pot îngreuna semnificativ intervenția necesară.
Securitatea cibernetică implică toți cei aproximativ 6.500 de angajați ai companiei, care au obligația de a raporta imediat orice situație suspectă. Atunci când un atac este confirmat, DEER activează procedurile de răspuns la incidente, comparabile cu un „cod roșu” similar cu serviciul 112. Gestionarea unui astfel de incident major necesită coordonarea tuturor structurilor, inclusiv a managementului, respectând planul de continuitate a activității pentru a reveni la schema normală de funcționare.
Eusebiu Rotaru a precizat că inteligența artificială trebuie privită strict ca un instrument de sprijin pentru specialiști, nu ca un decident autonom. AI poate aduce informații și detecta anomalii, facilitând luarea deciziilor rapide, dar responsabilitatea finală trebuie să aparțină factorului uman. De asemenea, compania utilizează echipamente de securitate configurate să respingă automat conexiunile de la adrese IP provenite din zone geografice considerate de risc, precum China.
Protecția infrastructurii energetice depinde și de respectarea regulilor de securitate de către prosumatori, producători și parteneri comerciali care au schimburi de date cu DEER. Conform Directivei NIS 2, gestionarea riscurilor trebuie să includă întregul lanț de aprovizionare și furnizori. Această disciplină este necesară pentru a nu complica situația întregului sistem, asigurând astfel o securitate robustă pentru toți participanții la procesul de distribuție a energiei.