

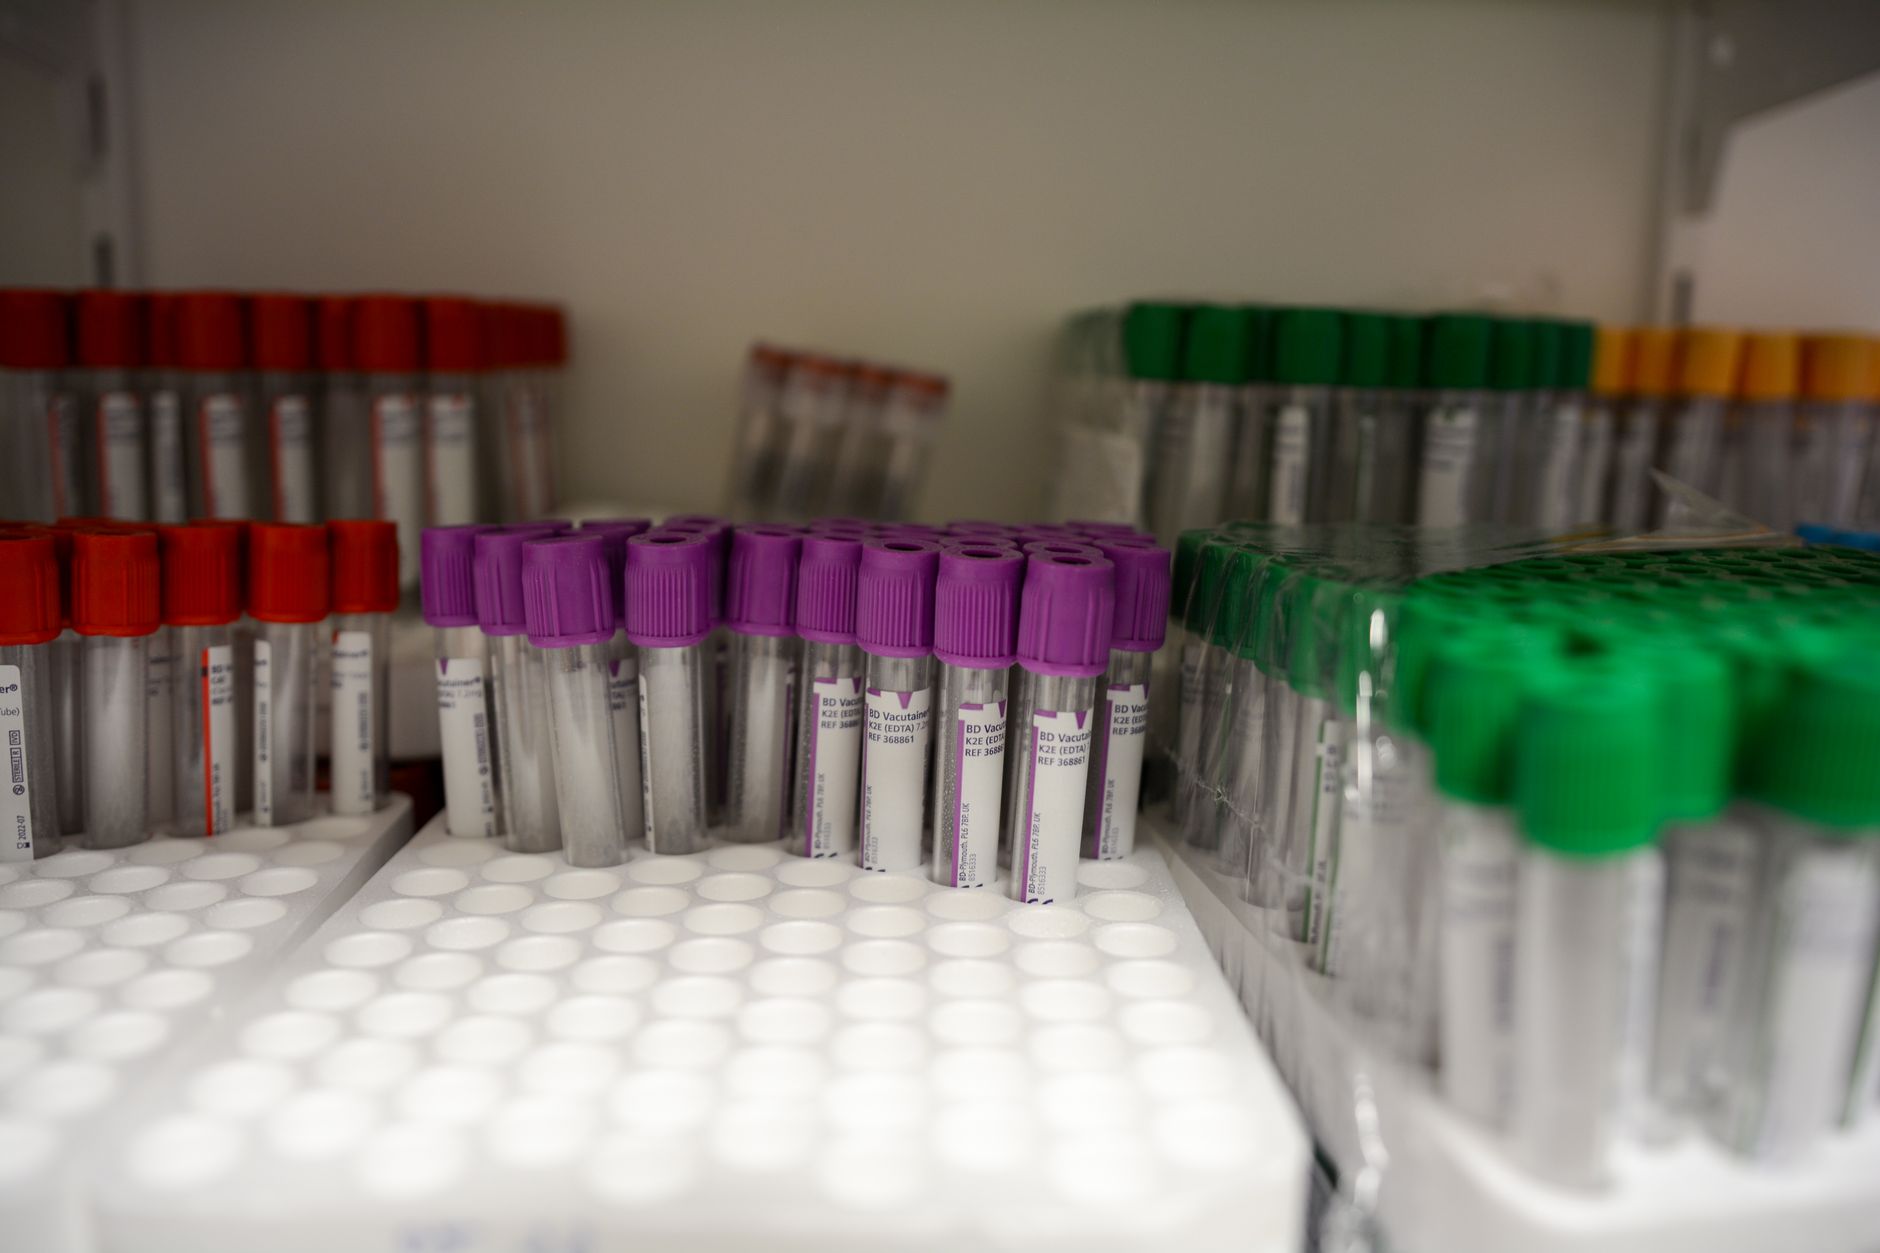
Un atac cibernetic desfășurat în noaptea de 1 spre 2 noiembrie a vizat infrastructura de refrigerare utilizată de Etablissement Français du Sang, instituția responsabilă de sistemul civil de transfuzie sanguină din Franța. Atacatorii au reușit să acceseze sistemele de control ale unor echipamente frigorifice prin intermediul companiei Coolworld, furnizor de servicii și mentenanță pentru aceste instalații. Incidentul a generat riscuri majore pentru integritatea produselor biologice depozitate în cadrul acestor unități de stocare.
În timpul atacului, hackerii au preluat controlul asupra sistemelor de refrigerare ale mai multor camere, modificând setările de temperatură până la pragul de 110 grade Celsius. Aceste echipamente erau configurate inițial pentru a menține probele la aproximativ -30 de grade Celsius, ceea ce înseamnă o creștere extremă de 140 de grade față de nivelul necesar. Situația a fost identificată de un tehnician de serviciu, care a observat variația bruscă și a declanșat imediat procedurile de urgență pentru a salva materialele.
Conducerea EFS a confirmat evenimentul, precizând că nicio probă nu a fost pierdută în urma manipulării temperaturilor. Produsele care au fost expuse riscului de degradare includ plasmă congelată destinată transfuziilor și probe recoltate de la donatori. Deși materialele au fost transferate sau puse în condiții de siguranță, atacul a demonstrat vulnerabilitatea sistemelor de stocare. Până în acest moment, nu s-au oferit detalii despre numărul exact de instalații afectate sau despre identitatea autorilor.
Ministerul Sănătății din Franța a subliniat importanța instituției EFS, care funcționează ca operator civil unic al sistemului de transfuzie din țară. Această entitate asigură necesarul de produse sanguine pentru aproximativ un milion de pacienți în fiecare an. Prin urmare, un atac asupra unui furnizor de servicii precum Coolworld poate avea consecințe mult mai grave asupra sistemului sanitar decât simpla pierdere de date sau prejudiciul financiar suferit de o companie privată.
Specialiștii avertizează că utilizarea inteligenței artificiale facilitează organizarea atacurilor, reducând timpul necesar pentru pregătirea acestora. Omar Benbouazza, cofondator al RootedCON, a explicat că procese care înainte durau săptămâni sau luni pot fi acum realizate în câteva minute sau chiar secunde. Acest incident evidențiază riscurile conectării la internet a echipamentelor industriale, care permit monitorizarea de la distanță, dar pot fi manipulate de infractori pentru a afecta servicii esențiale.
Evoluția amenințărilor cibernetice asupra infrastructurilor critice indică o schimbare de paradigmă, trecând de la atacurile asupra supermarketurilor europene la ținte mult mai sensibile, precum sectorul medical. Manipularea sistemelor de control la distanță reprezintă o vulnerabilitate majoră pentru orice serviciu care depinde de conservarea strictă a produselor biologice, unde orice variație de temperatură poate compromite întregul stoc de resurse vitale.