

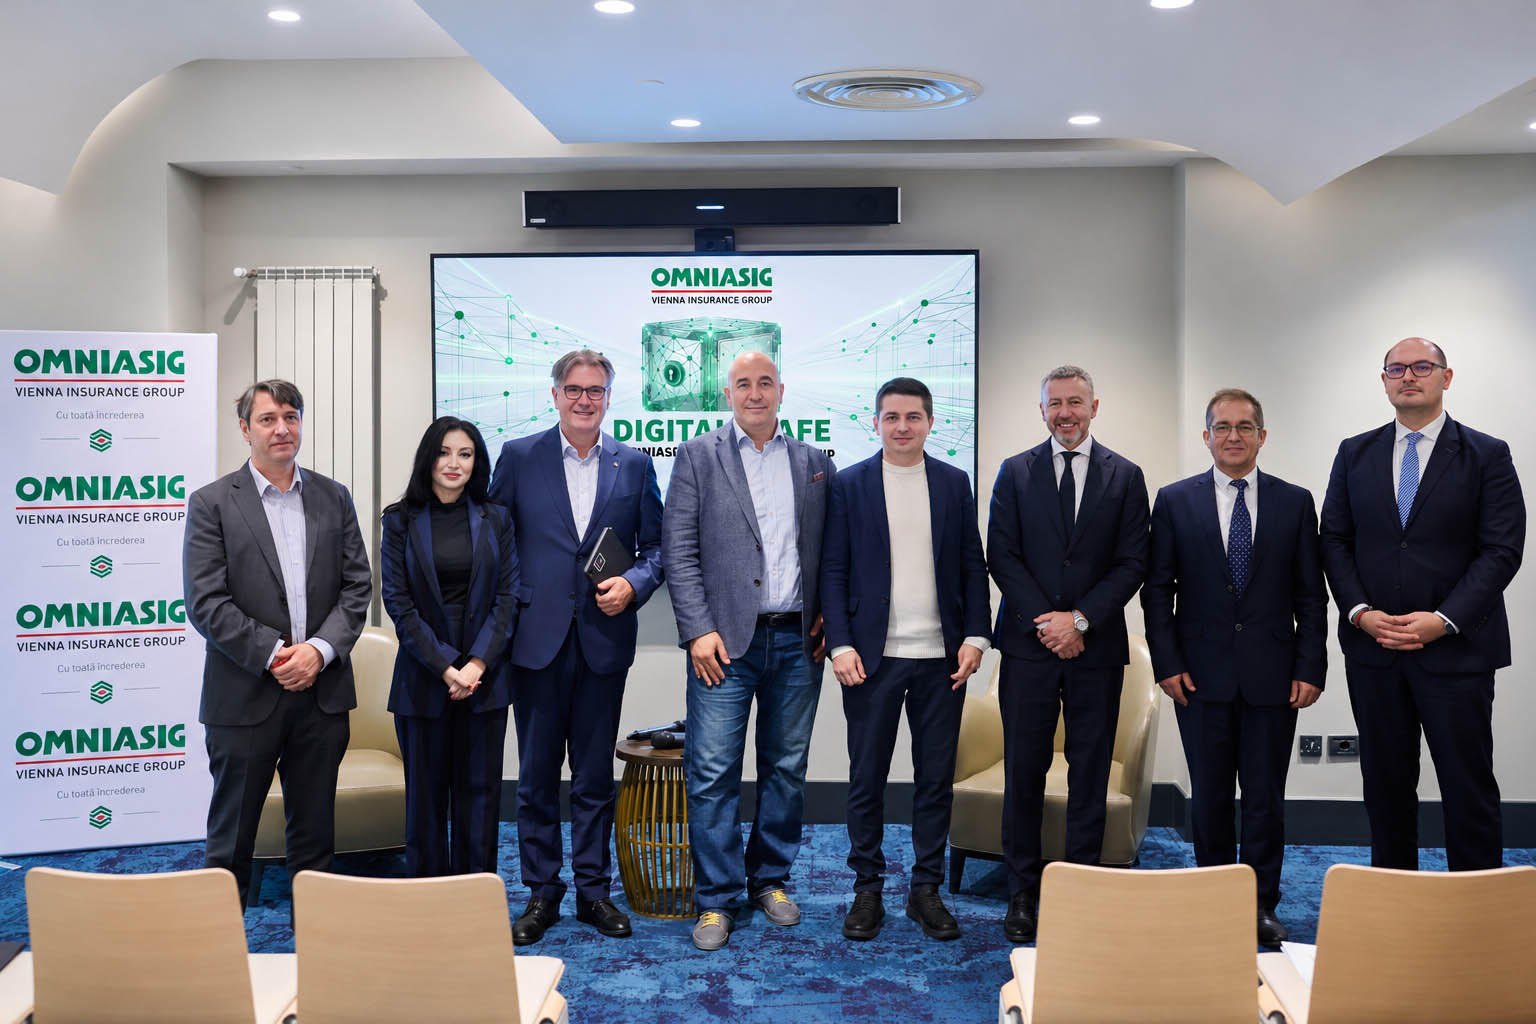
Securitatea cibernetică a trecut de la o simplă problemă de IT la un risc direct de business și de continuitate operațională. Această perspectivă a fost evidențiată în cadrul conferinței DIGITAL SAFE, organizată de OMNIASIG Vienna Insurance Group, un eveniment dedicat gestionării riscurilor digitale în era inteligenței artificiale. Expertii subliniază că digitalizarea proceselor, deși eficientizează activitatea, aduce expuneri semnificative care necesită o educație constantă a angajaților și a partenerilor de afaceri.
Adrian Baciu, Country CISO VIG RO-MD, a explicat modul în care un atac poate escalada într-un timp extrem de scurt. Într-un scenariu în care un angajat descarcă un fișier cu malware, iar acesta nu este detectat imediat de antivirus, o criză de IT se poate transforma într-o criză de business în doar două minute. Pentru a evita compromiterea totală în următoarele 48 de ore, companiile au nevoie de proceduri clare și de personal pregătit pentru recuperarea datelor.
Evoluția amenințărilor este marcată de utilizarea inteligenței artificiale de către atacatori, care amplifică eficiența fraudelor. Stelian Cristea, director adjunct la DNSC, a menționat că phishing-ul automatizat cu AI a fost de 4,5 ori mai eficient în 2025 față de anul precedent. De asemenea, datele oficiale arată o creștere alarmantă a incidentelor: numărul conturilor compromise a crescut în 2025 cu 353% față de 2024, trecând de la 248 la 1.125 de cazuri.
Contextul legislativ actual impune noi responsabilități asupra managementului companiilor vizate de atacuri. Reglementări precum NIS2, DORA, GDPR, AI Act și CRA transformă securitatea cibernetică într-un aspect de guvernanță organizațională. Mihai Tecău, CEO OMNIASIG Vienna Insurance Group, a precizat că aceste dezbateri ajută asigurătorii să înțeleagă și să comensureze riscurile, pentru a adapta acoperirile de polițe la noile realități de pe piață.
Digitalizarea serviciilor de asigurări afectează direct comportamentul consumatorilor din România. Conform datelor furnizate de Alexandru Ciuncan, director general al UNSAR, 30% dintre români utilizează deja un canal digital pentru asigurări, o creștere de 5% față de anul trecut. Totodată, nivelul de anxietate este ridicat, deoarece 43% dintre români declară că se tem să nu devină victime ale unui atac cibernetic.
Gestionarea riscurilor digitale necesită măsuri concrete, precum autentificarea în mai mulți pași și planuri de actualizare a sistemelor. O treime din breșele de securitate implică furnizori externi, ceea ce face ca vulnerabilitățile terților să afecteze direct companiile cliente. Prin urmare, securitatea nu depinde doar de tehnologie, ci și de capacitatea de a lua decizii rapide și de aplicarea unor proceduri de lucru riguroase.