

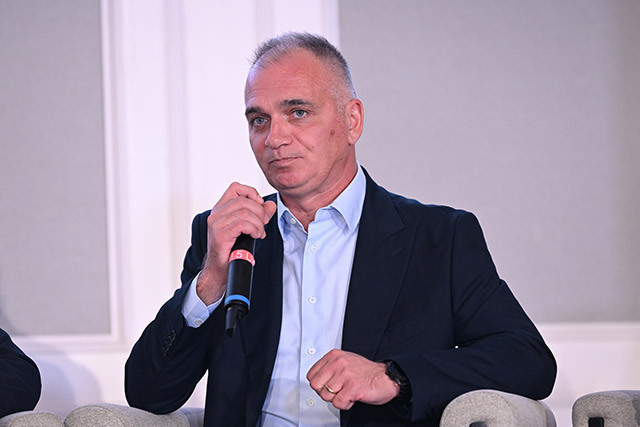
Sectoarele energia, administrația publică și sănătatea au fost identificate ca fiind cele mai vulnerabile în fața amenințărilor cibernetice din România. Această evaluare a fost oferită de Andi Mihai, consilier al directorului general al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control. Analiza indică faptul că, deși riscul general la nivelul întregii țări este considerat mediu, există accente spre ridicat în cele trei domenii menționate.
Identificarea acestor puncte slabe a fost posibilă prin organizarea unor workshop-uri sectoriale și prin procesul de autoevaluare realizat de organizațiile care intră sub incidența directivei NIS2. Andi Mihai a explicat faptul că nu se poate stabili un clasament al sectoarelor cele mai bine protejate fără stabilirea unor criterii clare de măsurare. În prezent, Directoratul se concentrează pe cadrul NIS și pe entitățile esențiale și importante care își realizează propriile evaluări de risc.
Datele statistice furnizate de DNSC relevă o evoluție alarmantă a atacurilor de tip ransomware în cursul anului 2025. Directoratul s-a ocupat de un total de 256 de astfel de incidente, ceea ce reprezintă o creștere de peste 153% față de perioada anului 2024. Această explozie a numărului de atacuri pune sub semnul întrebării reziliența actuală a infrastructurilor critice din țară, necesitând o atenție sporită din partea decidenților.
În ceea ce privește distribuția atacurilor de ransomware înregistrate în 2025, acestea au afectat diverse categorii de entități. Din cele 256 de incidente raportate, 22 de cazuri au lovit instituții publice, în timp ce 119 incidente au vizat persoane juridice. Restul atacurilor, respectiv 115 cazuri, au fost direcționate către persoane fizice, evidențiind o dispersie a riscului atât către sectorul de stat, cât și către cetățenii individuali.
Implementarea directivei NIS2 marchează o schimbare de paradigmă în gestionarea securității, trecând de la simpla conformitate la o abordare bazată pe gestionarea reală a riscurilor. În acest nou cadru de reglementare, responsabilitatea finală pentru securitatea datelor și a sistemelor ajunge la nivelul consiliilor de administrație. DNSC lucrează activ la pregătirea acestor structuri de conducere prin organizarea de workshop-uri dedicate pentru a asigura o protecție eficientă.
Sectorul de securitate cibernetică din România se confruntă cu o presiune crescută pe măsură ce infrastructurile critice devin ținte frecvente pentru atacatori. Protecția entităților esențiale este vitală pentru menținerea continuității serviciilor oferite cetățenilor. Evoluția numărului de incidente de ransomware subliniază necesitatea unei coordonări mai strânse între autorități și entitățile private pentru a reduce impactul economic și social al acestor breșe de securitate.