

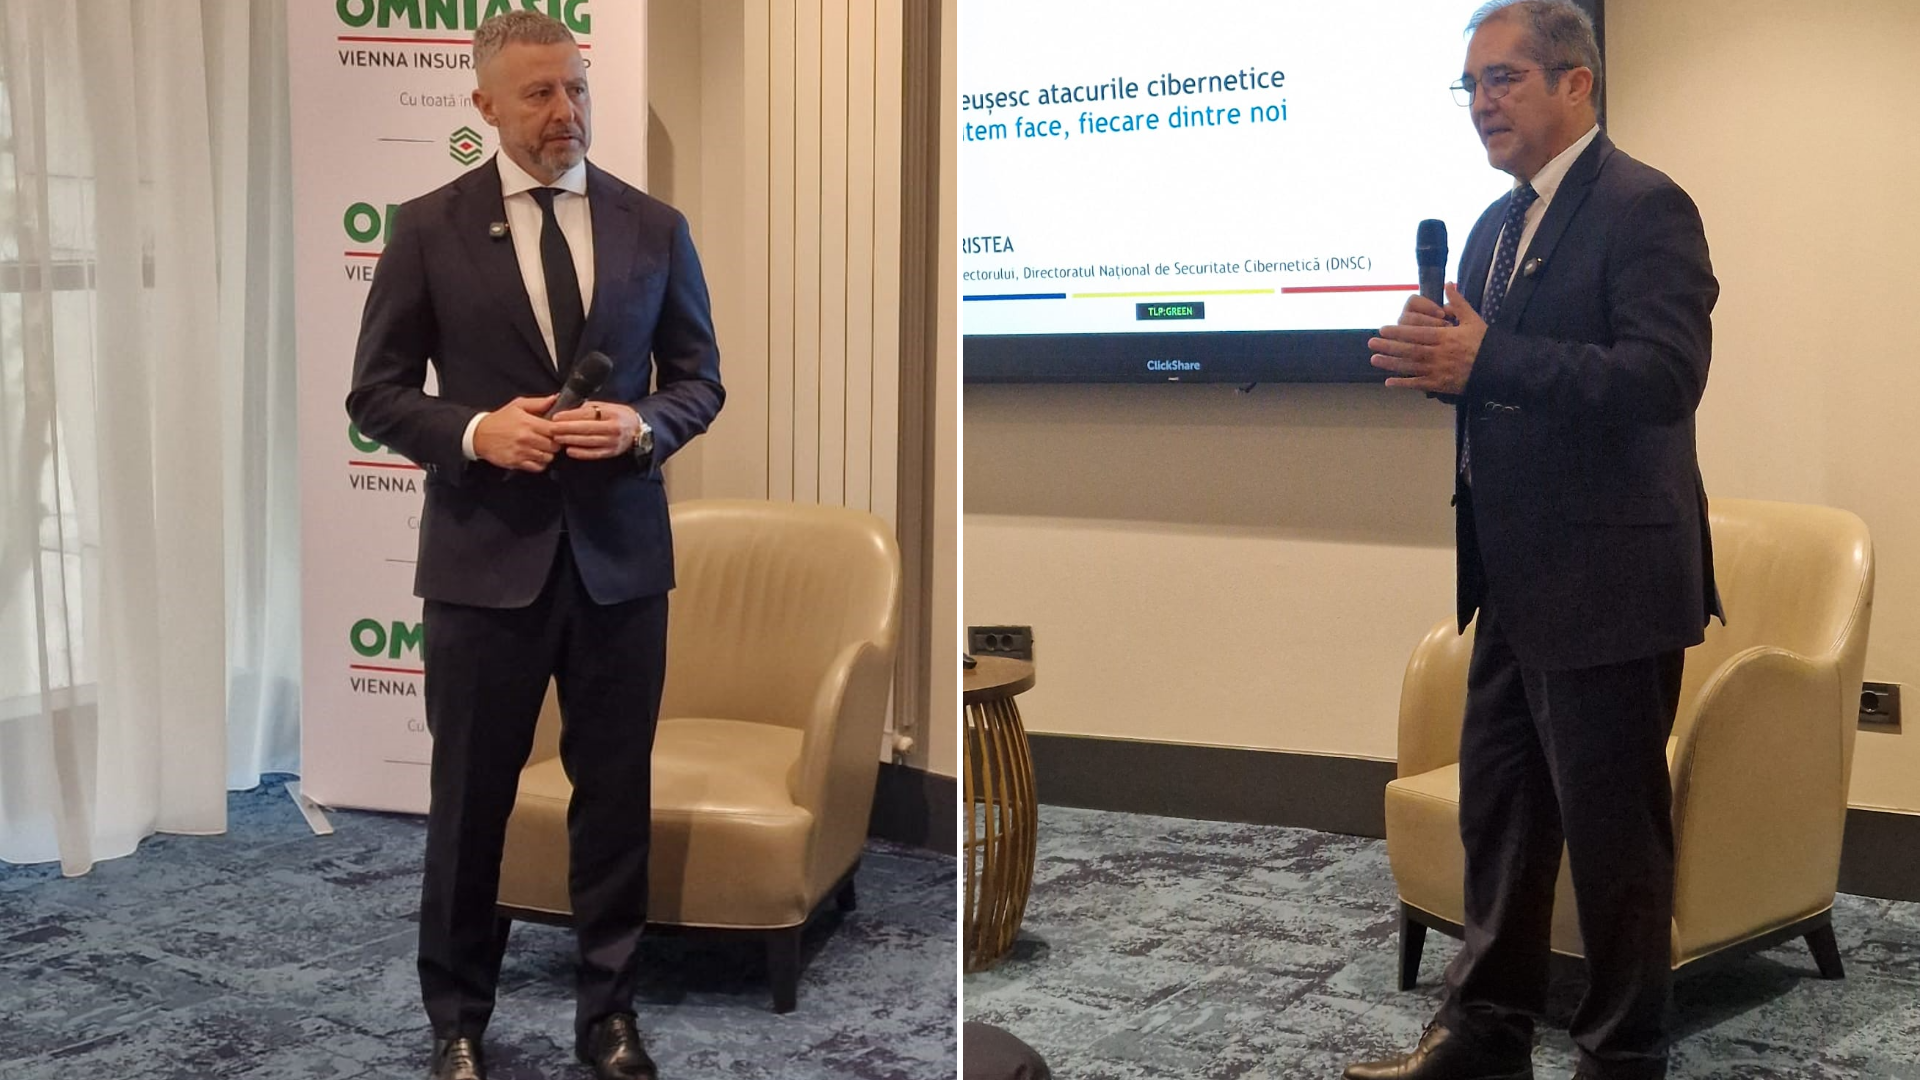
Securitatea cibernetică în mediul de afaceri trebuie abordată ca un risc de business, depășind simpla protecție tehnologică prin implementarea unor proceduri clare de guvernanță. Această perspectivă a fost evidențiată de Mihai Tecău, CEO, Omniasig și Stelian Cristea, Adjunct al Directoratului Național de Securitate Cibernetică (DNSC), în cadrul unei conferințe organizate de Omniasig. Cei doi experți subliniază că vulnerabilitățile apar tot mai des din cauza factorilor umani și a problemelor de organizare internă.
Stelian Cristea, adjunct al Directoratului Național de Securitate Cibernetică (DNSC), explică faptul că protecția organizațiilor nu se rezumă la achiziționarea de echipamente sau programe informatice. Guvernanța organizațională implică stabilirea unor proceduri riguroase de achiziție, de acces și de lucru cu partenerii de afaceri. Un aspect critic vizează protecția conturilor de e-mail, deoarece un cont compromis poate permite atacatorilor să solicite resetarea parolelor pentru alte aplicații interne sau să transmită mesaje frauduloase.
Riscul de fraudă financiară crește odată cu utilizarea inteligenței artificiale și a tehnologiilor deepfake, care pot imita voci sau persoane cu funcții de conducere. Pentru a preveni transferurile ilegale efectuate sub presiunea timpului sau a unor mesaje false, companiile au nevoie de proceduri stricte de verificare a tranzacțiilor. Este esențial ca angajații să poată identifica solicitările de plată neobișnuite și să urmeze reguli clare de autorizare înainte de a efectua orice operațiune financiară.
Pe lângă gestionarea accesului și a plăților, companiile trebuie să monitorizeze frecvența actualizării aplicațiilor și utilizarea autentificării multifactor. O întrebare fundamentală pentru conducere este evaluarea potențialelor pierderi financiare în urma unui atac și verificarea capacității de acoperire prin asigurări. Mihai Tecău, CEO, Omniasig, menționează că dezvoltarea soluțiilor de protecție financiară depinde de capacitatea companiilor de a cuantifica nivelul de risc și de a înțelege expunerea la incidente.
Mihai Tecău, CEO, Omniasig, avertizează că, deși digitalizarea facilitează dezvoltarea afacerilor, aceasta crește și expunerea la incidente care pot afecta încrederea clienților. În anumite scenarii, deteriorarea reputației unei companii poate avea consecințe mult mai severe decât pierderile financiare imediate. Prin urmare, evaluarea permanentă a expunerii și gestionarea corectă a drepturilor de acces și a parolelor devin piloni esențiali pentru stabilitatea pe termen lung a oricărei entități economice.
În contextul digitalizării accelerate, securitatea informației a devenit un element central al stabilității operaționale. Companiile care nu integrează măsuri de protecție împotriva erorilor umane și a atacurilor sofisticate riscă nu doar pierderi de capital, ci și compromiterea întregii structuri de guvernanță. Gestionarea acestor riscuri necesită o colaborare constantă între departamentele tehnice, financiare și cele de management pentru a asigura un cadru de lucru rezilient.