

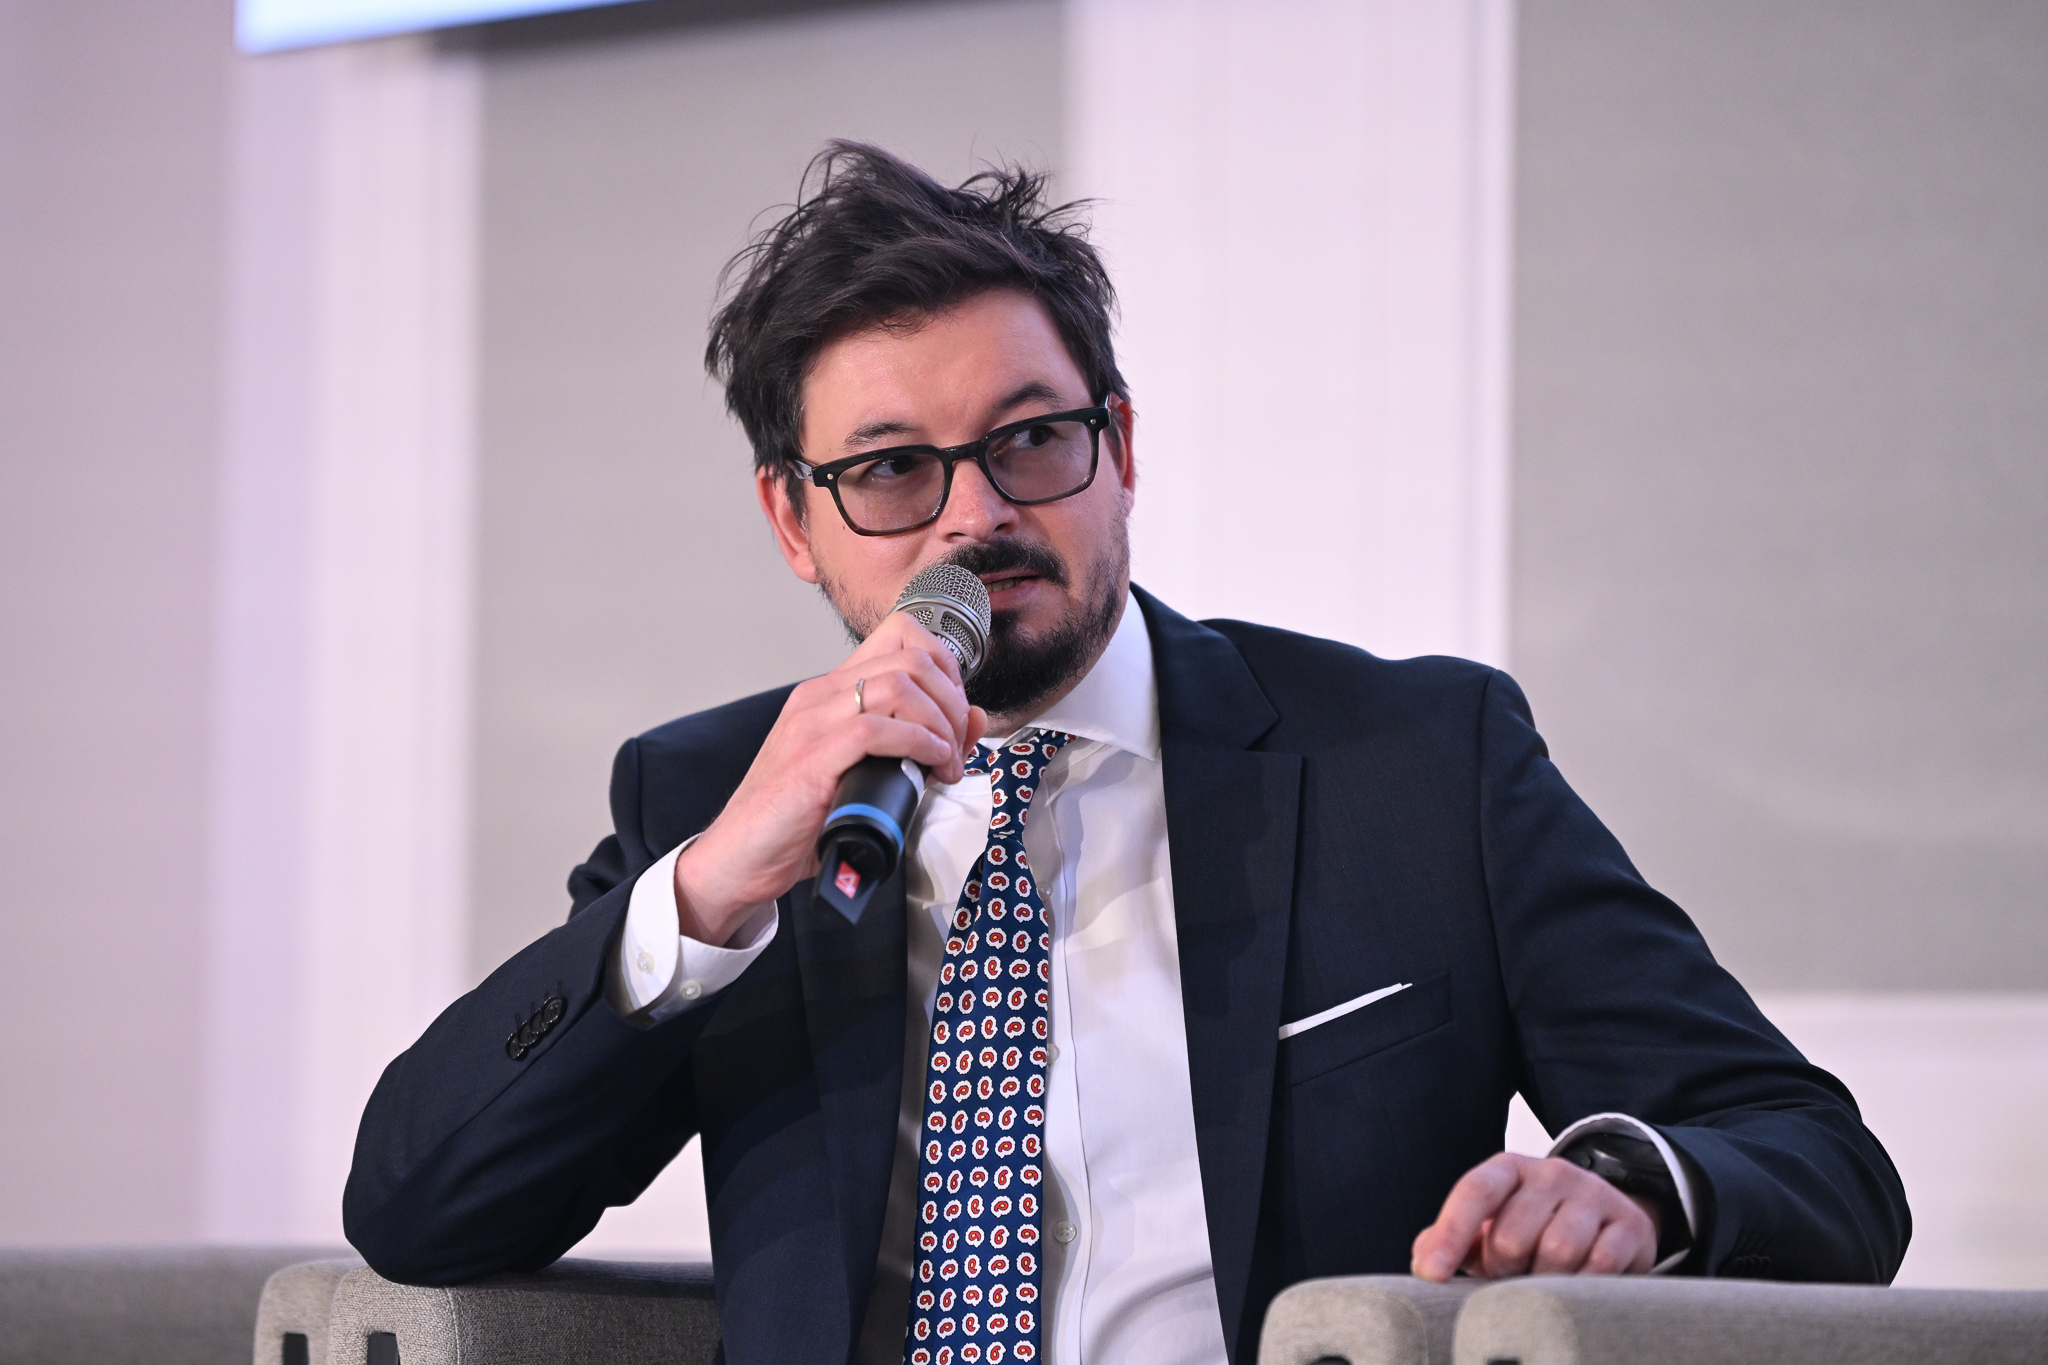
Companiile trebuie să permită utilizarea inteligenței artificiale de către angajați pentru a crește productivitatea, însă acest proces trebuie să fie monitorizat strict pentru a evita vulnerabilitățile de securitate. Această recomandare a fost oferită de Tudor Cristea, Regional Sales Manager la CrowdStrike, în cadrul conferinței ZF & Orange Business - Reziliența operațională: de la panică la control. El subliniază că trendul utilizării AI este inevitabil și că fiecare angajat va dispune, în viitor, de proprii agenți digitali pentru eficientizarea activității.
Un risc major identificat de Tudor Cristea este faptul că un agent AI rulează cu aceleași drepturi de acces ca utilizatorul care l-a activat. În cazul în care un astfel de agent este compromis, acesta moștenește accesul complet la stația de lucru, fiind echivalent cu o identitate compromisă. Această vulnerabilitate permite atacatorilor să exploateze sistemul de operare și să execute acțiuni grave, cum ar fi implantarea unui ransomware în infrastructura organizației.
Securitatea cibernetică se schimbă prin apariția noilor tipuri de erori, unde omul devine managerul unor agenți care pot greși. Tudor Cristea a menționat că, deși în România nu au fost raportate încă astfel de incidente, atacatorii folosesc deja tehnologii automatizate prin AI. Această evoluție transformă modul în care organizațiile trebuie să gestioneze riscurile, trecând de la prevenirea greșelilor umane directe la controlul comportamentului agenților artificiali.
O măsură critică pentru organizații este combaterea fenomenului de „Shadow AI”, care reprezintă utilizarea instrumentelor de inteligență artificială de către angajați fără aprobarea sau cunoștința managementului. Aproape jumătate din organizațiile care utilizează deja tehnologia AI nu au o imagine clară asupra modului în care aceasta este folosită. Este esențial ca companiile să monitorizeze numărul de conturi și tipul de răspunsuri generate pentru a preveni scurgerile de date.
Pentru a asigura un mediu de lucru sigur, companiile trebuie să utilizeze instrumente capabile să prevină atacurile de tip „prompt injection”. Acest tip de atac presupune păcălirea unui agent AI pentru a executa instrucțiuni ascunse care pot compromite sistemul. Monitorizarea constantă este singura modalitate prin care organizațiile pot beneficia de creșterea productivității oferită de AI, asigurându-se în același timp că procesele rămân sigure pentru întreaga structură corporativă.
Evoluția tehnologiilor de securitate cibernetică este strâns legată de adoptarea rapidă a instrumentelor de automatizare în mediul de business. Pe măsură ce companiile integrează algoritmi complecși în fluxurile de lucru zilnice, nevoia de protecție a identităților digitale și a accesului la rețea devine critică. Gestionarea corectă a acestor noi instrumente digitale reprezintă acum o componentă esențială a rezilienței operaționale în orice organizație modernă.